Incident Response
24/7 hulp bij cyberincidenten
Gehackt? Account overgenomen? Verdachte activiteiten in je Microsoft 365-omgeving? Attic Security staat 24/7 klaar om je te helpen met forensisch onderzoek, het stoppen van de aanval en volledig herstel.
Zo gaan we te werk
Bij een security-incident telt elke minuut. Ons team volgt een bewezen aanpak om snel en grondig te handelen.
Intake
Telefonisch gesprek om de situatie in kaart te brengen en de juiste aanpak te bepalen.
Onderzoek
Initieel onderzoek van maximaal 2 dagen. Met ons platform en tools stellen we snel vast wat er is gebeurd en stoppen we het incident.
Rapportage
Gedetailleerd rapport over hoe de hack is gebeurd, welk misbruik heeft plaatsgevonden en welke handelingen nog nodig zijn.
Preventie
Concrete adviezen en maatregelen om herhaling te voorkomen en je beveiliging structureel te verbeteren.
Gespecialiseerd in Microsoft 365
Attic Security is gespecialiseerd in beveiliging van Microsoft 365, waaronder het uitvoeren van onderzoek naar aanleiding van een security-incident dat zich afspeelt in de clouddienst.
Bij de meeste incidenten, zoals overname van een account van een medewerker, starten we met een initieel onderzoek van maximaal 2 dagen. Dankzij ons platform en tooling kunnen we snel vaststellen wat er is gebeurd en het incident stoppen.

Wanneer moet je bellen?
Twijfel niet. Hoe sneller je schakelt, hoe meer schade we kunnen beperken.
Account overgenomen
Een medewerker kan niet meer inloggen, of je ziet onbekende activiteiten in een mailbox.
Ransomware-aanval
Bestanden zijn versleuteld, systemen zijn onbereikbaar of er is losgeld geëist.
CEO fraude / BEC
Frauduleuze betalingen, nep-e-mails vanuit een gehackt account of verdachte financiële verzoeken.
Datalek
Gevoelige gegevens zijn mogelijk ingezien, gekopieerd of gelekt naar externe partijen.
Phishing-incident
Medewerkers zijn gevallen voor een phishing-aanval en hebben inloggegevens gedeeld.
Verdachte activiteit
Ongewone inlogpogingen, mailbox-regels die je niet herkent of onverklaarbare wijzigingen.
Zelf aan de slag
Bellen kan altijd, en bij een lopend incident is dat de snelste weg. Wil je eerst zelf kijken, dan zijn er twee routes. De ene stelt bewijs veilig, de andere geeft een oordeel.
Stel het bewijs veilig: de Triage Tool
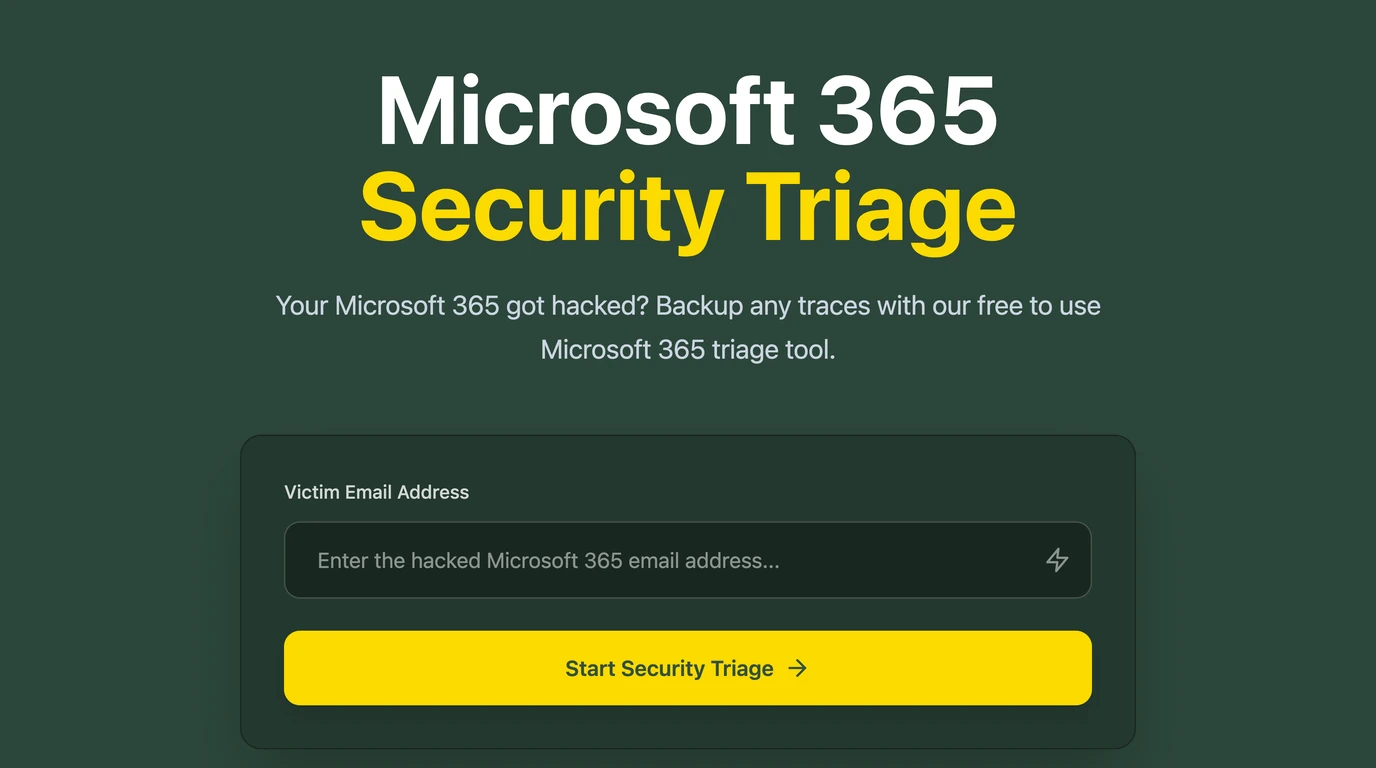
Microsoft 365 bewaart logbestanden maar een beperkte tijd. Vermoed je dat een account is overgenomen, haal de sporen er dan eerst uit. Je vult het adres van het verdachte account in, geeft toestemming, en krijgt een downloadlink met de forensische logbestanden. Attic trekt de toegang daarna zelf weer in.
- Wat je krijgt
- Een export, geen oordeel. Klaar voor je eigen analyse of voor de partij die het onderzoek doet.
Gratis, geen account, geen installatie. De tool is Engelstalig.
Ontvang binnen enkele minuten een uitgebreid Incident Report van onze AI SOC agent IVON
Staat er een incident in je Microsoft Defender en weet je niet hoe ernstig het is, zet IVON erop. IVON volgt het bewijsspoor en sluit af met een onderbouwd oordeel. Je kijkt mee en downloadt het rapport als pdf.
Gratis, één incident per tenant. Geen installatie.
De toestemming is gedelegeerd en alleen-lezen: er verandert niets in je omgeving, en na vierentwintig uur zijn gegevens en rapport gewist.
Welke van de twee?
De Triage Tool verzamelt bewijs rond één verdacht account, ook als Defender niets heeft gemeld, en geeft geen oordeel. Het IVON-incidentonderzoek begint bij een incident dat Defender al heeft aangemaakt en geeft wel een oordeel, maar geen ruwe export. Twijfel je, begin dan bij de Triage Tool. Bewijs dat weg is komt niet terug.
Waarom Attic voor incident response?
Attic Security is geen generiek IT-bedrijf. Wij zijn gespecialiseerd in Microsoft 365-beveiliging en hebben ons eigen platform gebouwd om incidenten razendsnel te analyseren. Ons team heeft ervaring met honderden incidenten en weet exact waar te zoeken.
Na het incident stoppen we niet. We helpen je organisatie structureel veiliger te maken, zodat dezelfde aanval niet opnieuw kan slagen.
Wacht niet, bel direct
Bij een cyberincident telt elke minuut. Hoe sneller we erbij zijn, hoe meer schade we kunnen beperken. Ons team staat 24/7 voor je klaar.