Geen alarm blijft meer liggen
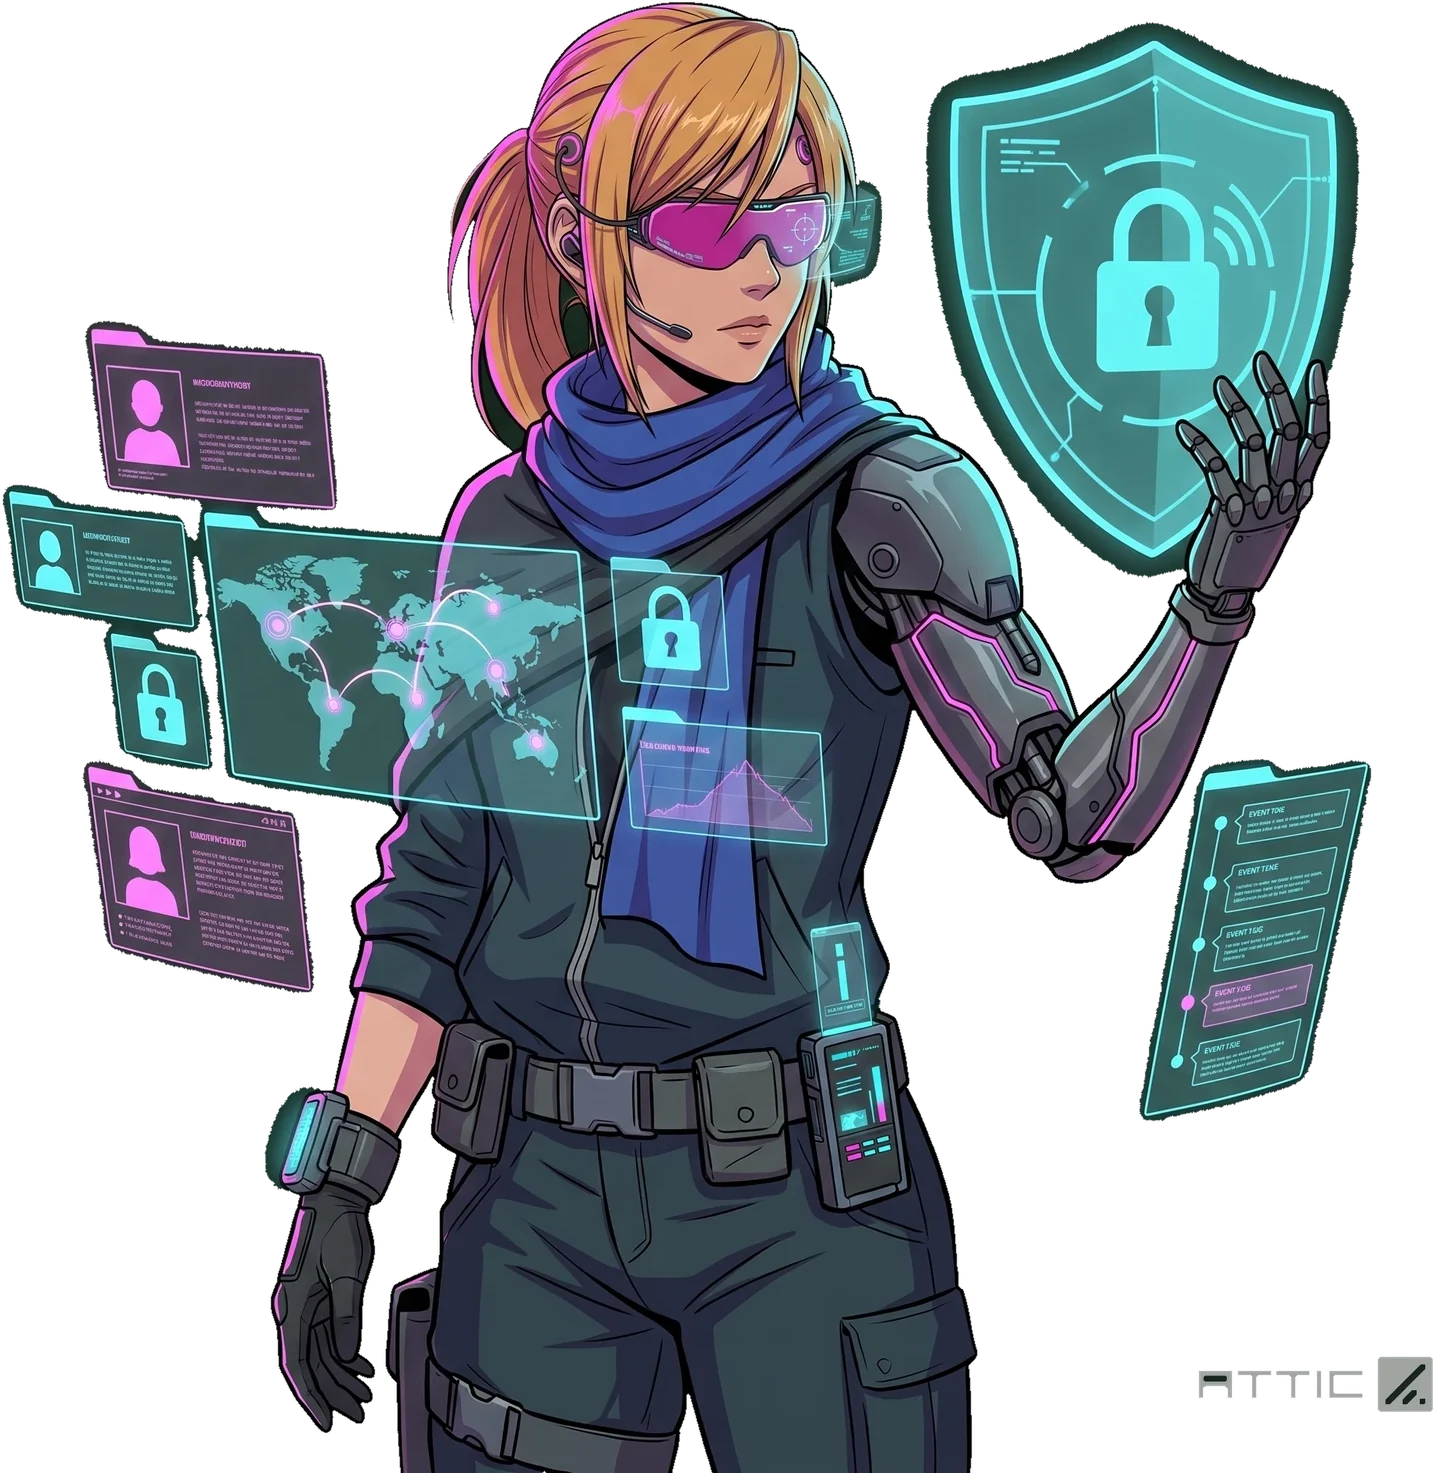
Attic MDR bewaakt de Microsoft 365-omgeving van organisaties zonder eigen SOC. Verdachte logins, mailboxregels en OAuth-toestemmingen worden opgepakt en onderzocht, ook als Defender ze laag inschaalt. Elk signaal wordt afgesloten met een oordeel en bewijs. Herstel voeren we uit na jouw akkoord. Aansluiten kost vijf minuten.
De meeste Defender-alarmen
krijgen een lage prioriteit
Drie voorbeelden uit Microsofts eigen documentatie. Alle drie zichtbaar in je omgeving, alle drie makkelijk te missen in een lijst die niemand fulltime bijhoudt.
Een doorstuurregel in de mailbox.
Alert policy "Creation of forwarding/redirect rule", severity Informational. Wordt de regel vanuit Outlook op de desktop aangemaakt, dan vuurt de policy niet.
Een gestolen sessietoken na phishing.
Risk detection "Anomalous Token", severity Low tot Medium. Microsoft schrijft er zelf bij dat deze detectie "historically tuned to incur more noise than other detections" is.
Iemand doorzoekt alle mailboxen van de organisatie.
Alert policy "eDiscovery search started or exported", severity Informational.
Ze staan er dus. De vraag is wie ze opent.
Van signaal naar oordeel naar herstel
Attic MDR is de dienst. IVON is de agentic laag die het werk doet.
- 1
Alles komt binnen.
Signalen uit Defender, Entra ID en het auditlog van Microsoft 365 komen binnen zoals ze zijn, ongeacht wat er als severity op staat. Niets wordt vooraf weggefilterd omdat het laag scoort.
- 2
IVON onderzoekt.
De agent pakt het signaal op, zoekt uit wat er gebeurd is en sluit het af met een oordeel en het bewijs eronder. Binnen minuten, ook 's nachts en in het weekend. Een mens kijkt naar de uitzonderingen, niet naar de stroom.
- 3
Herstel na jouw akkoord.
IVON stelt de herstelactie voor en voert die uit zodra jij akkoord geeft. Wij bellen niet: meldingen en escalaties lopen via e-mail, webhook of een pushbericht in de Attic-app.
Wat een klant er in de praktijk van merkt
"We hadden bijvoorbeeld een alert over een medewerker die tien bestanden in één keer downloadde, met severity high. IVON had dat onderzoek in vijf minuten afgerond en kon precies aantonen dat het gewoon haar eigen trainingsmateriaal en sjablonen waren, gedownload vanaf haar eigen compliant device thuis. Geen collega die daar eerst zelf in moest duiken."
Wat het kost
Attic MDR begint bij 30 euro per maand, tot en met 5 gebruikers. Daarboven reken je 6 euro per gebruiker per maand, en hoe meer gebruikers je hebt, hoe lager dat tarief wordt. Maandelijks opzegbaar, 10 procent korting bij een jaarabonnement. De prijs staat op de site, dus je hoeft er niet naar te vragen.
Reken je eigen prijs uitOrganisaties die met Attic werken
Attic voor MSP's en IT-leveranciers
Lever je security aan meerdere klanten? Attic draait multi-tenant, met partnerprijzen en facturatie die bij een MSP past. Zo bied je ook klanten onder de 50 medewerkers volwaardige 24/7-beveiliging, zonder dat de businesscase sneuvelt.
Ontdek het partnermodelNog niet toe aan een abonnement? Probeer Attic MDR eerst 14 dagen in je eigen Microsoft 365-omgeving. Je start zonder betaalgegevens, en zonder betaalmethode stopt het vanzelf. Stilzwijgend klant word je hier niet.
Start de proefperiode van 14 dagenAttic Alerts
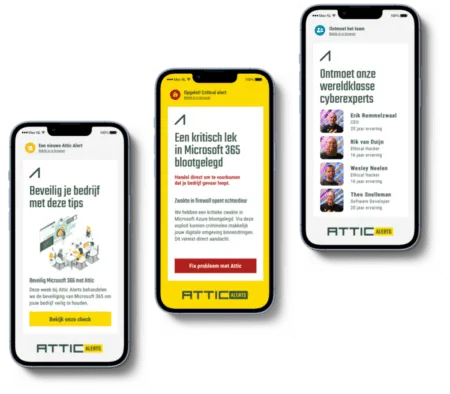
Wat wij in Microsoft 365-omgevingen tegenkomen, en wat je eraan doet. Twee keer per maand, kort, en je kunt je met één klik weer uitschrijven.
Laatste alerts
Bekijk alle →Attic Release Notes 2026.9.0
Attic MDR met IVON is beschikbaar als Sentinel add-on, rapportages en verbruik staan nu in het portaal, en app-based onboarding is de standaardkeuze geworden. Verder zijn er zestien nieuwe checks, twee nieuwe detectieregels en zes geautomatiseerde remediaties vanuit alerts bijgekomen.
Attic Release Notes 2026.4.1
Nieuw in 2026.4.1: MFA Posture Overzicht en Tenant Details, vier nieuwe checks (CHK-1186 t/m CHK-1189), automatische fix voor wachtwoordbescherming en diverse verbeteringen.
Attic Release Notes 2025.3.0
Hier zijn de release notes voor de laatste versie van Attic, die op 24 maart is gelanceerd. De release omvat met name werk aan het backend om het klaar te maken